Så fungerar Samordnad identitet och behörighet
Samordnad identitet och behörighet ska göra det enklare för organisationer att samverka digitalt på ett säkert sätt. En gemensam grund för identitet och behörighet skapar förutsättningar för aktörer att utbyta information, utan separata lösningar för varje samverkan. Här beskriver vi hur det fungerar.
Det finns redan lösningar för identitet och behörighet inom olika sektorer, till exempel vård och omsorg och skola. Det fungerar bra, så länge man håller sig inom samma verksamhetsområde. Tidigare försök att skala upp specifika lösningar för hela välfärden har inte fungerat. Behoven, regelverken och förutsättningarna är för olika.
Samordnad identitet och behörighet är en grund som skapar förutsättningar för samverkan över sektors- och organisationsgränser. Samtidigt kan olika verksamheter behålla krav och villkor som behövs inom respektive område.
Från användarbehov till informationsutbyte
Samordnad identitet och behörighet bidrar till att användare i verksamheterna enklare och effektivare kan utföra sina uppgifter.
Ett förenklat flöde:
- En användare arbetar i en verksamhetstjänst och behöver hämta eller lämna information hos en annan organisation.
- En teknisk komponent gör ett anrop till en annan organisations system.
- I bakgrunden skapar Samordnad identitet och behörighet förutsättningar för att kontrollera komponenternas identitet, vilken organisation som ansvarar för komponenten och enligt vilka krav komponenten har blivit registrerad.
- Beslutet om åtkomst och informationsutbytet sker hos de samverkande parterna, inte genom Samordnad identitet och behörighet.
Det är inte bara personer som behöver bli identifierade. Även system som kommunicerar med varandra behöver kunna lita på vem de kommunicerar med och vilken organisation som står bakom.

Illustration av flödet från slutanvändare till informationsbytet, där Samordnad identitet och behörighets roll är att kontrollera underlaget. Se bilden i ett större format. png, 132.4 kB.
Roller i Samordnad identitet och behörighet
Ledningsaktör (Digg)
Ledningsaktören har det övergripande ansvaret för Samordnad identitet och behörighet. Diggs förslag är att Digg är ledningsaktör för Samordnad identitet och behörighet. Det innebär att vi sätter de övergripande spelreglerna:
- Vad som krävs för att få delta.
- Vilka tekniska krav som gäller.
- Hur systemen ska fungera tillsammans.
Arbetet sker i nära samverkan med andra aktörer, men med en tydlig nationell styrning.
Federationsoperatör
Samordnad identitet och behörighet kommer att bestå av flera federationer. Därför behöver vi federationsoperatörer.
Federationsoperatörerna förhåller sig till villkor, krav och specifikationer som ledningsaktören har tagit fram och tillämpar dessa på respektive federation. Federationsoperatören tar fram regler, processer, kataloger och stödfunktioner som behövs inom federationen.
Digg och E-hälsomyndigheten är exempel på federationsoperatörer.
Anslutningsoperatör
Vem säkerställer då att den som vill ansluta sig lever upp till kraven? Ledningsaktör och federationsoperatör sätter alltså ramarna, men det är anslutningsoperatörerna som kontrollerar att aktörer och tjänster uppfyller kraven innan de får ansluta.
Det kan till exempel handla om att
- kontrollera krav
- registrera uppgifter
- säkerställa teknisk anslutning.
Ett exempel på en anslutningsoperatör är Inera. Inera är ett digitaliseringsbolag som arbetar på uppdrag av kommuner och regioner.
En annan anslutningsoperatör är Digg eftersom Digg ansvarar för Sweden Connect. Sweden Connect är Sveriges gemensamma infrastruktur för e-legitimering.
Federationsmedlem
I användarorganisationen finns användare, till exempel anställda eller uppdragstagare.
- En federationsmedlem ansvarar för användares identiteter och behörigheter.
- Federationsmedlemmen intygar information om användaren vid inloggning.
Federationsmedlemmen kan också äga tjänster som är relevanta inom Samordnad identitet och behörighet. Det kan vara tjänster organisationen skapar själv eller köper av en leverantör.
Ett exempel på en federationsmedlem som har en tjänst är en region med sitt journalsystem. Andra kan behöva hämta information från journalsystemet och journalsystemet kan behöva hämta information från andra tjänster.
Grunden i Samordnad identitet och behörighet
Federationsplattform – den gemensamma grunden
Det vi kallar för federationsplattform är grunden i Samordnad identitet och behörighet. Den innehåller gemensamma regler, krav och tekniska specifikationer som behövs för att organisationer ska kunna samverka. Här beskrivs bland annat roller och ansvar, avtalsstrukturer, tillitsmodell och tekniskt ramverk.
Federationskontext – där grunden används
En federationskontext är en konkret tillämpning av federationsplattformen. Varje kontext har ett bestämt syfte och ett specifikt regelverk. Här ingår en federationsoperatör, anslutningsoperatörer och federationsmedlemmar.
Vi etablerar en första federationskontext
Det första vi realiserar inom Samordnad identitet och behörighet är en federationskontext som hanterar systemåtkomst. Den möjliggör identifiering mellan e-tjänster och organisationer. Det kan till exempel handla om kommunikation maskin till maskin.
Den första versionen fokuserar på att ett mottagande system ska kunna verifiera
- en teknisk komponents identitet
- vilken organisation som ansvarar för komponenten.
Här ansluts och verifieras tekniska komponenter enligt federationsplattformens gemensamma krav. Digg kommer att vara federationsoperatör för den första kontexten.
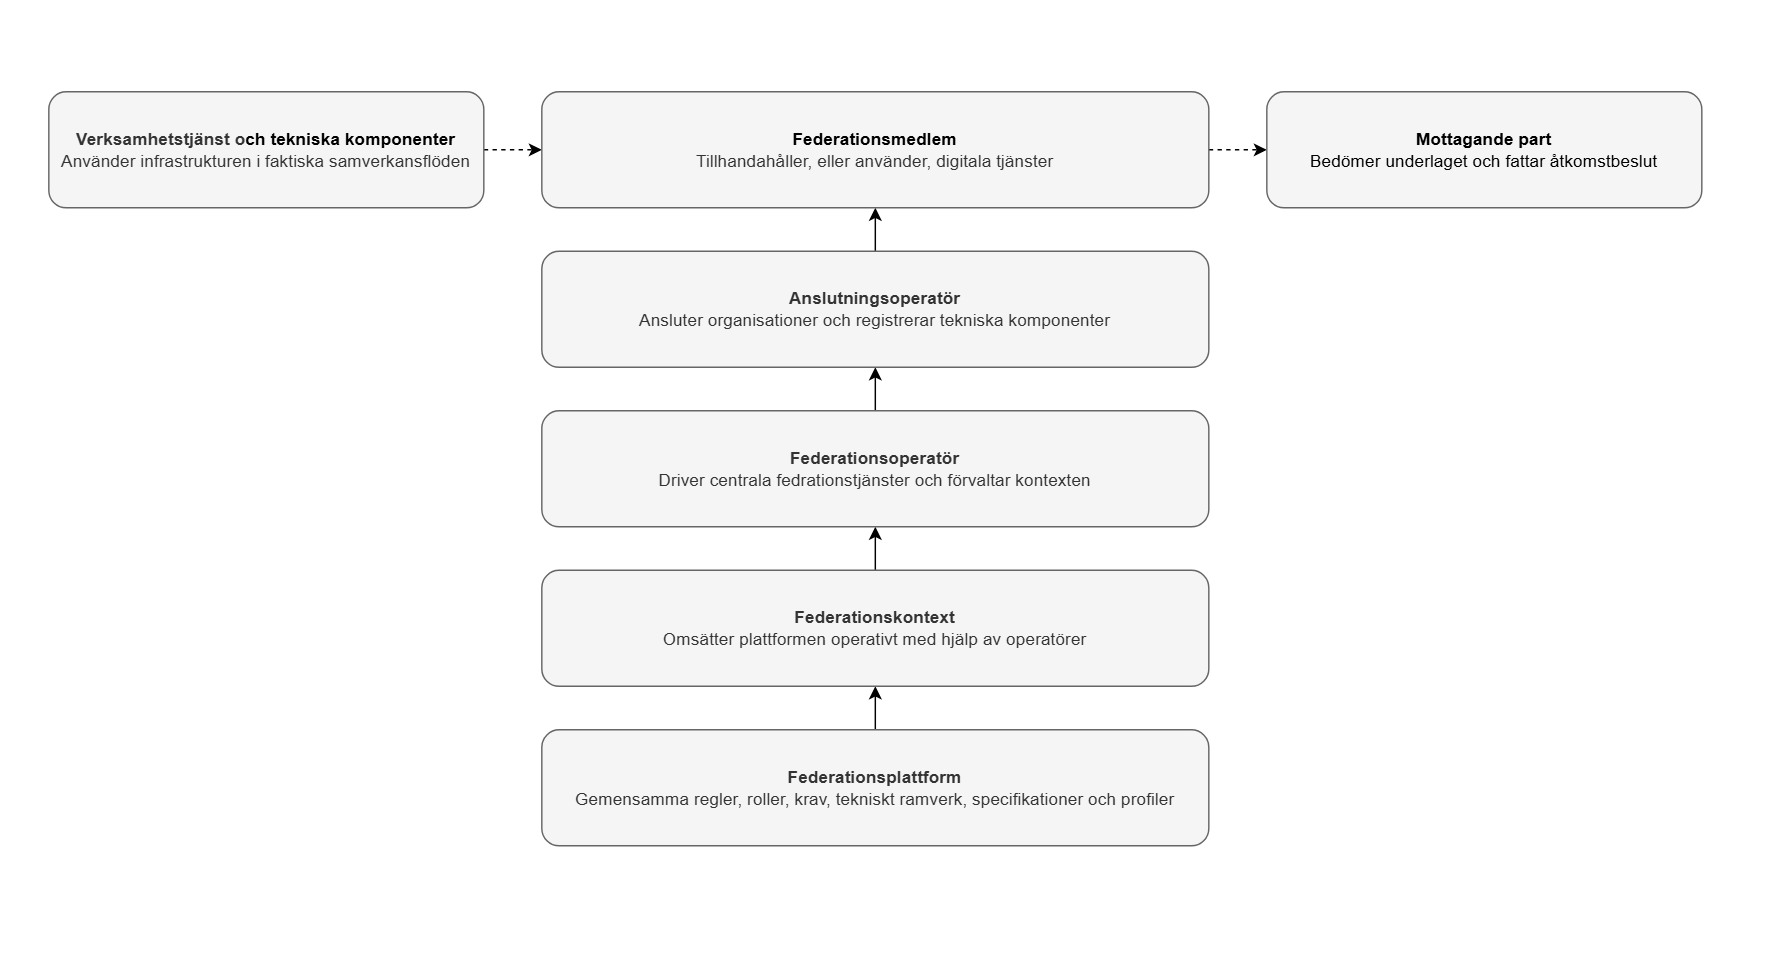
Illustration som visar flödet mellan federationsplattform och federationskontext, till rollerna federationsoperatör, anslutningsoperatör och federationsmedlem. Se bilden av flödet i ett större format. png, 56.1 kB.
Läs mer om hur tilliten skapas
För att organisationer ska kunna samverka säkert behöver de kunna lita på varandras identiteter, tekniska komponenter och uppgifter. Läs mer om hur gemensamma regler, avtal och krav skapar den tilliten:
Gemensamma regler och krav skapar tillit i Samordnad identitet och behörighet
Frågor?
Har du frågor om Samordnad identitet och behörighet? Vi har samlat frågor med svar på den här sidan:
Frågor och svar om Samordnad identitet och behörighet
Du kan också kontakta oss via e-postadressen: info@digg.se
Ditt svar hjälper oss att förbättra sidan
Senast uppdaterad: